„Unser Scanner überschüttet uns mit Fehlalarmen, und Code hochladen dürfen wir nicht.“
Ausnutzbare Schwachstellen finden, Code im Haus halten.
- Die meisten Scanner-Befunde sind Rauschen, und die Entwickler lesen sie nicht mehr.
- Ich kann unseren Quellcode nicht an einen SaaS-Scanner oder einen KI-Assistenten schicken.
- Eine aktiv ausgenutzte Schwachstelle müssen wir binnen 24 Stunden melden und wissen nicht, welche unserer Produkte die Komponente einsetzen.
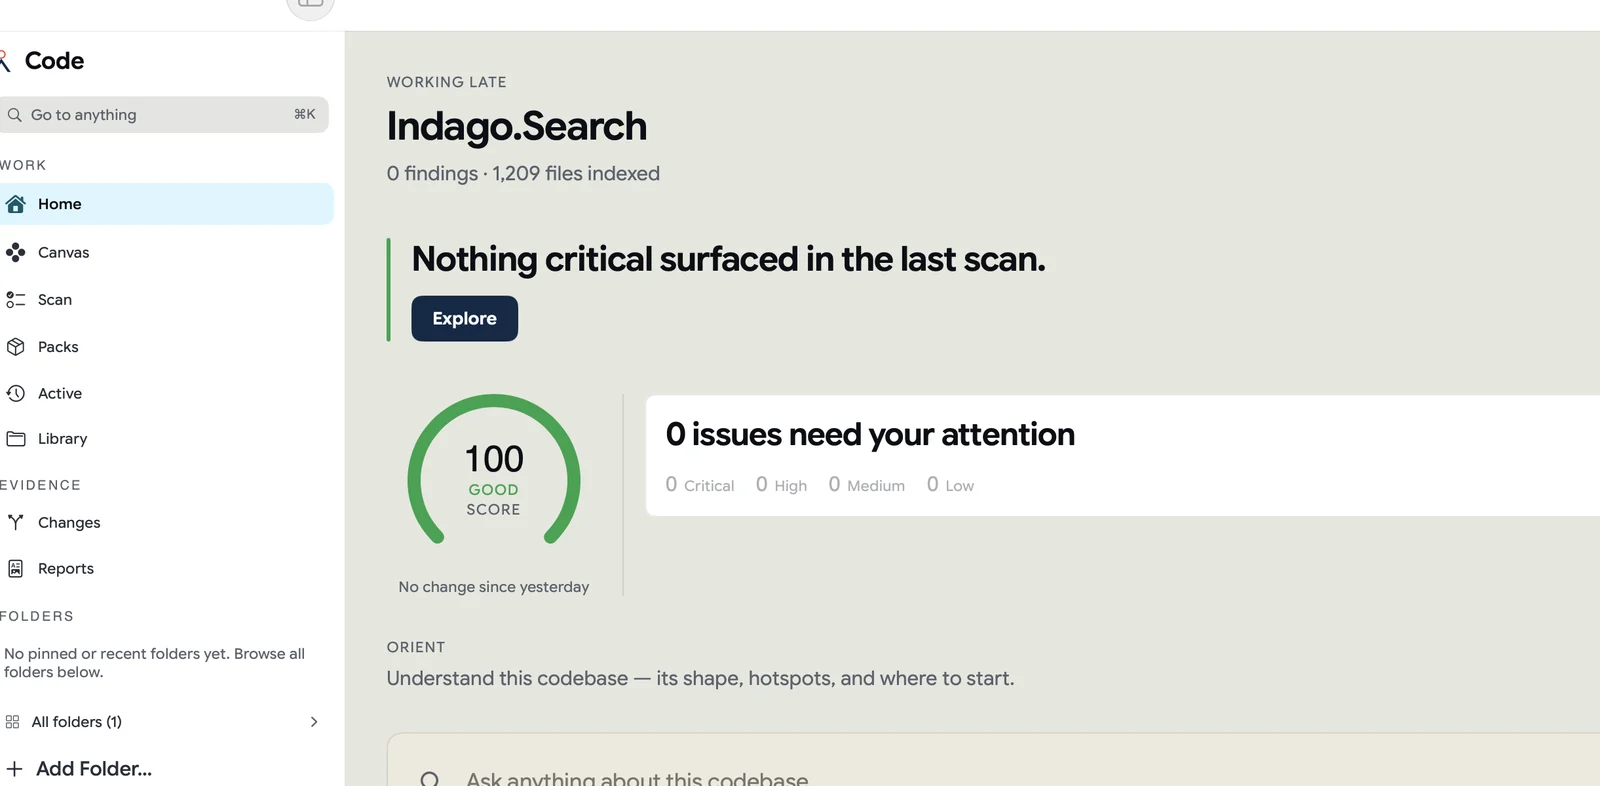
- Befunde werden nach Erreichbarkeit priorisiert und als SARIF exportiert; Coding-Agenten fragen den echten Aufrufgraphen ab.
- Eine neue CVE wird mit einer einzigen Suche mit früheren internen Analysen und betroffenen Komponenten verknüpft.
- Jede Entscheidung, einen Befund zu bestätigen oder zu verwerfen, wird für die Prüfer dokumentiert.
Ihr Einstieg. Kostenlos starten.
INDAGO Accelerate
Eine neue CVE wird mit einer einzigen Suche mit früheren internen Analysen und betroffenen Komponenten verknüpft.
INDAGO anfragen – kostenlosINDAGO Code
Befunde werden nach Erreichbarkeit priorisiert und als SARIF exportiert; Coding-Agenten fragen den echten Aufrufgraphen ab.
Wo Ihre Werkzeuge an Grenzen stoßen.
Cloud-SAST/-SCA und KI-Assistenten verlangen den Upload von Code – für regulierte Teams ausgeschlossen.
Musterscanner ohne Erreichbarkeitsanalyse unterscheiden nicht zwischen ausnutzbaren und ruhenden Befunden.
Threat-Intel-Berichte, Advisories und frühere Post-Mortems liegen in PDFs und Wikis außerhalb der Code-Werkzeuge.
Wie INDAGO antwortet.
Befunde werden nach Erreichbarkeit priorisiert und als SARIF exportiert; Coding-Agenten fragen den echten Aufrufgraphen ab.
INDAGO AccelerateEine neue CVE wird mit einer einzigen Suche mit früheren internen Analysen und betroffenen Komponenten verknüpft.
INDAGO DesktopJede Entscheidung, einen Befund zu bestätigen oder zu verwerfen, wird für die Prüfer dokumentiert.
Gefunden. Im Nu.
Ihre Dokumente bleiben auf Ihrem Mac.
macOS · Apple Silicon · Signiert und notarisiert